
(주)코아시아세미
[코아시아세미] 정보보안 담당자 경력직
벤처 인증
51-300명
경조금
복지포인트
음료/간식 제공
식대 지원
장기근속 포상
점심 제공
저녁 제공
임신/출산 지원
문화생활 지원
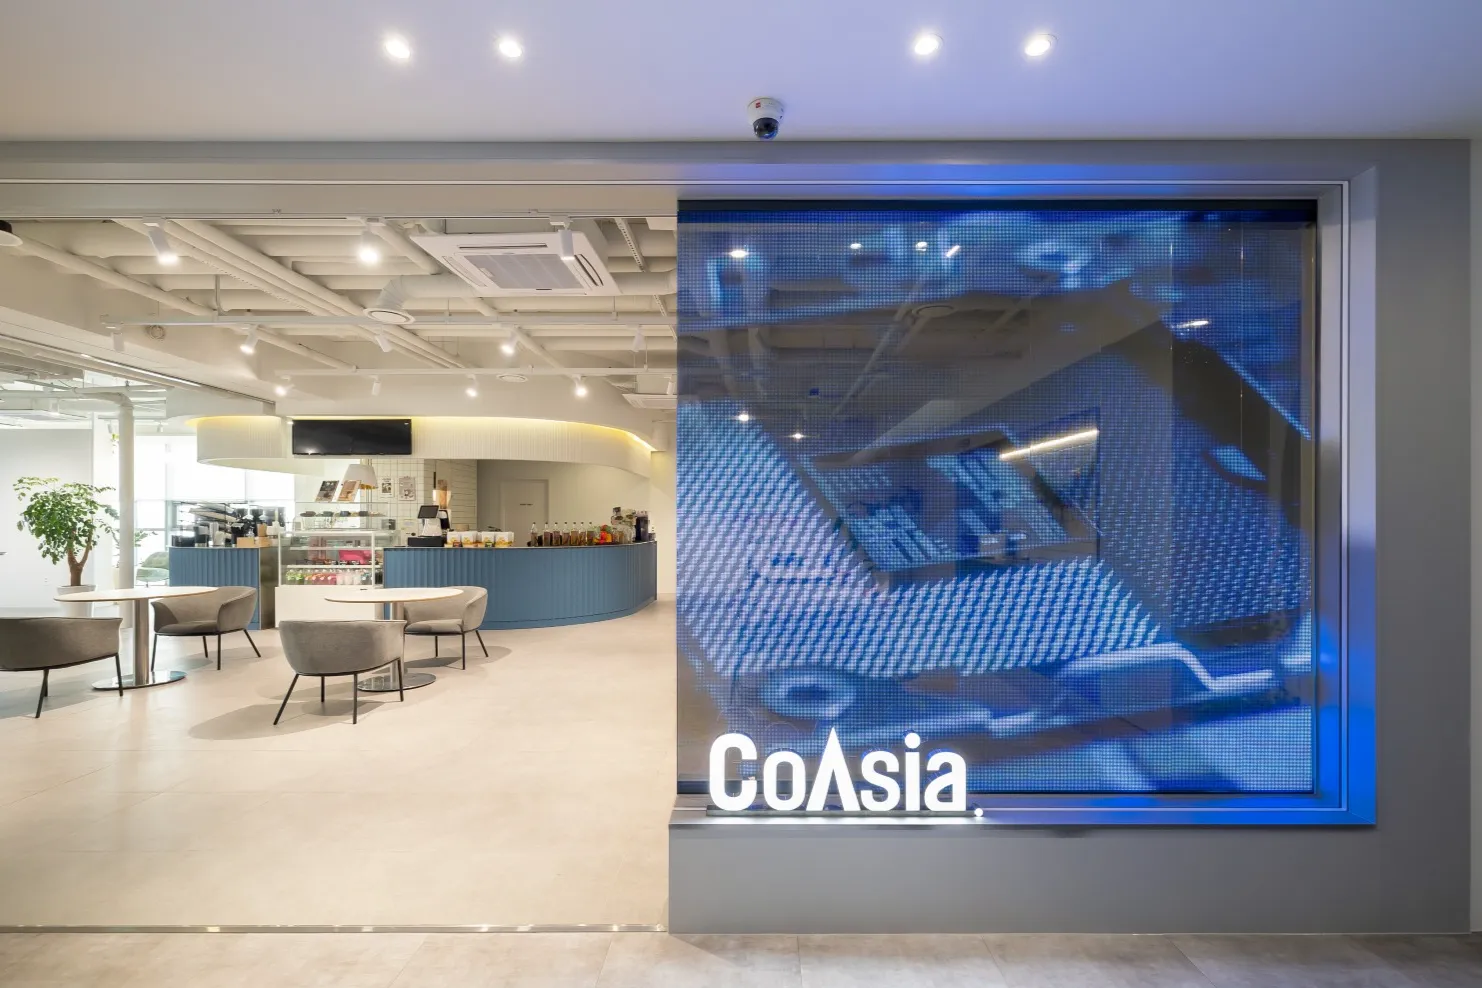
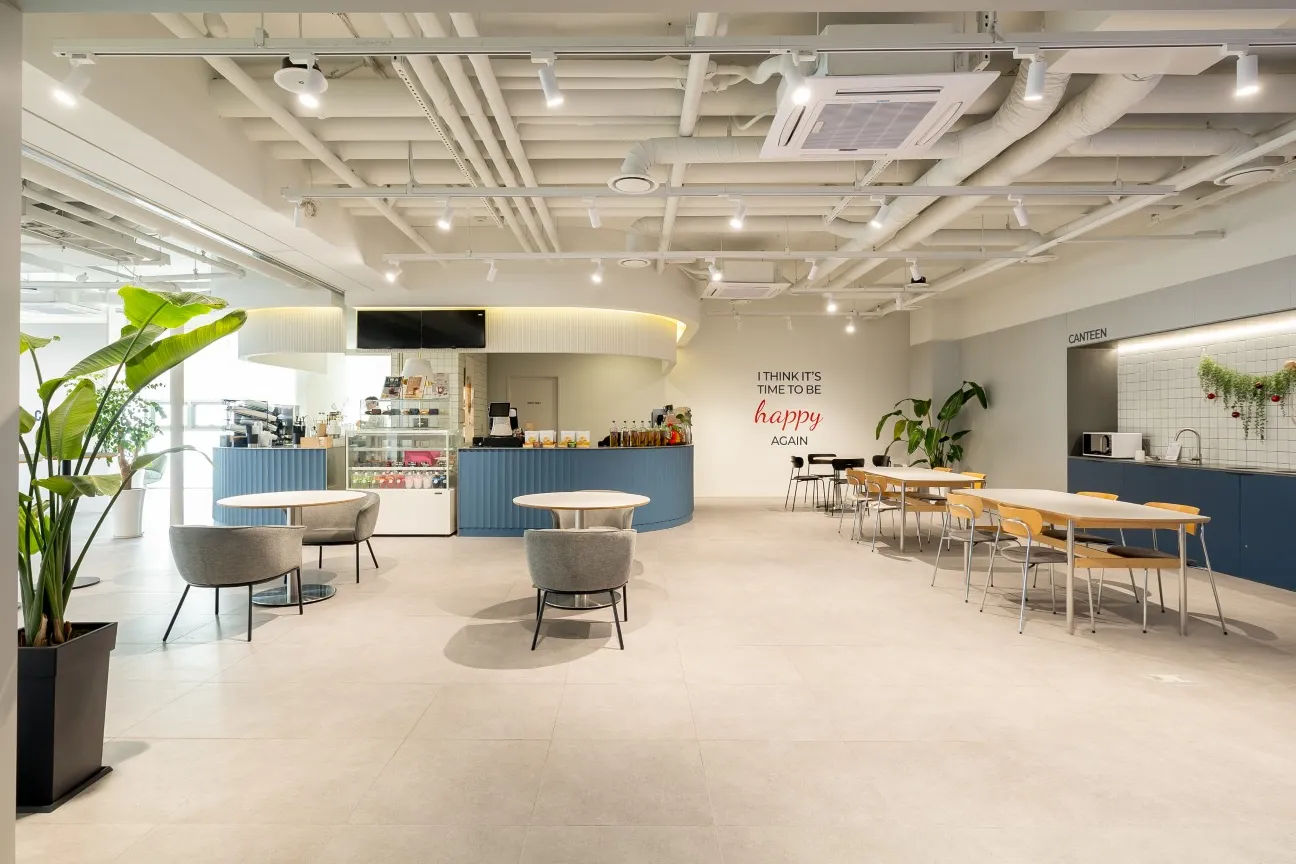
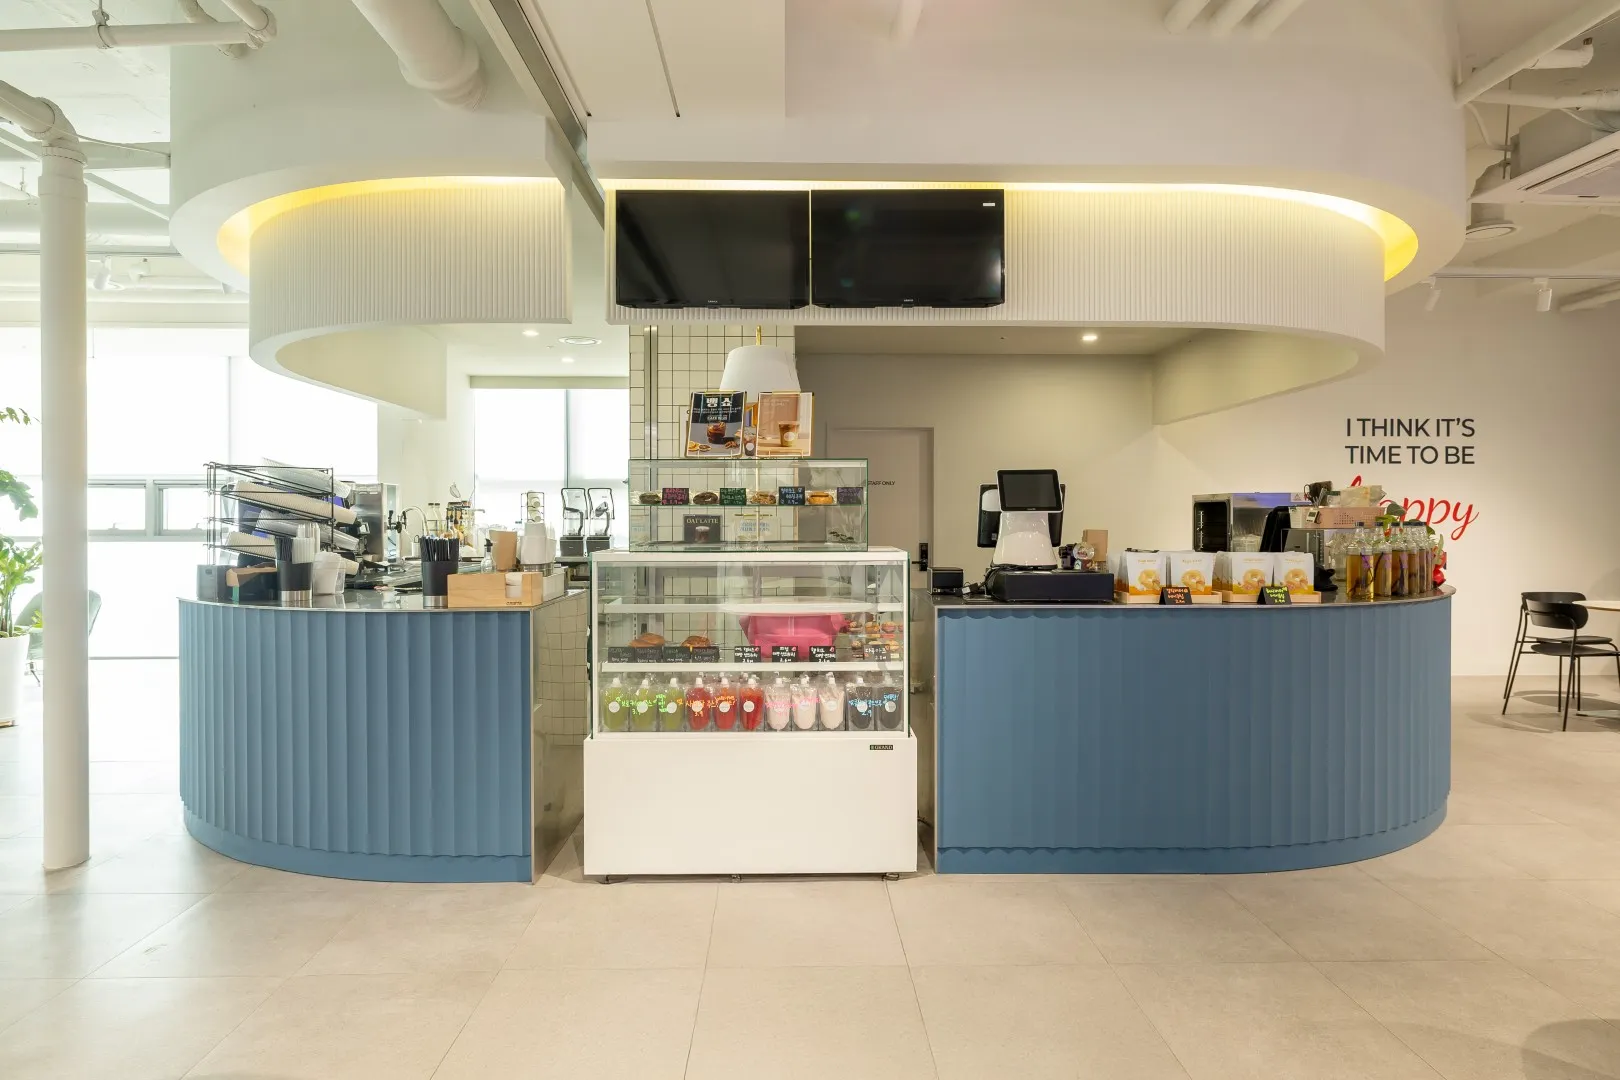
카페테리아
- 공고소개
- 주요업무
- 자격요건
- 우대사항
- 채용절차
- 기타안내
반도체 디자인하우스인 코아시아세미에서
'IT그룹의 정보보안 업무를 담당해 주실 분'을 모집합니다.
당사는 ISO27001 인증을 유지하고 있으며, 보안 규정과 기본적인 운영도
이루어지고 있습니다. 보안의 중요성이 더욱 커지고 있는 만큼, 규정이 임직원의
업무 기준이자 회사 문화로 자리 잡을 수 있도록 체계적으로 이끌어 주실
보안 인력을 기다리고 있습니다.
아울러 생성형 AI(Claude, ChatGPT 등)와 에이전트 AI·MCP
(Model Context Protocol) 기반 업무 환경이 빠르게 확산되고 있습니다.
AI 도구를 직접 설정·활용하여 보안 업무의 효율을 높이고, AI가 회사 내에서 안전하게
사용되도록 옵션과 정책을 설계하며, 새로운 AI가 등장할 때마다 보안 가이드를
제시해 주실 수 있는 분을 찾고 있습니다.
AI 활용 방안 발굴·기획은 IT기획 담당자가 주도하며,
본 포지션은 "보안 실무자로서 AI를 다루고 통제하는 역량"에 집중합니다.
주요업무
[정보보안 기획]
•ISO27001 연간 운영 계획 수립 및 내부심사·사후심사·갱신심사 대응
•정보자산 식별·분류 및 위험평가 수행, 개선과제 이행 관리
•정보보안 규정·지침·절차서 연 1회 검토 및 개정
•정보보안위원회(연 1회) 운영 및 경영진 보고(보안 현황, 사고, 개선 실적)
•반도체 설계자산(도면, IP) 보호를 위한 보안 정책 기획
[관리보안]
•전 임직원 대상 연간 보안 교육 및 신규 입사자·퇴직자 보안 서약 관리
•보안 인식 제고 활동(캠페인, 모의훈련 등) 기획 및 운영
•협력사·외주 인력 보안 점검 및 보안 서약·접근권한 관리
•보안 정책 준수 현황 점검, 점검 결과 공유 및 개선 조치
•소프트웨어 라이선스 점검 및 감사 대응
•개인정보 처리 현황 점검 및 관련 법령 대응
[기술보안]
•방화벽·IPS·DLP·NAC·V3(백신) 정책 관리 및 정기 점검
→ (룰셋 정비, 예외 승인 관리, 로그 점검)
•모니터링 툴을 통한 보안 모니터링 및 이상 징후 분석, 침해사고 발생 시 대응·보고·재발방지
•정기 취약점 점검 및 조치 결과 관리, 보안 패치 적용 현황 관리
•계정·접근권한 정기 검토 및 퇴직·부서 이동 시 권한 회수 관리
•A.I 사용에 필요한 보안 설정 및 모니터링, 운영/관리
[AI 활용 보안 업무]
•Claude, ChatGPT 등 공용 생성형 AI 도구의 사내 사용에 필요한 설정, 운영/관리
•에이전트 AI, MCP 등 신규 AI 연동 방식에 대한 이해를 바탕으로 한 보안 리스크 사전 검토
•신규 AI 도구/서비스 등장 시 보안 사용 가이드라인 신속 제시 및 기존 보안 정책 반영
•AI 도구를 보안 실무(정책 문서 작성, 로그 분석, 점검 자동화 등)에 직접 활용해 업무 효율화
•IT기획 담당자의 AI 도입 기획 시 보안 관점 자문 및 검토
자격 요건
•정보보안 실무 경력 6~10년 (대리~과장급)
•ISO27001 또는 ISMS-P 등 정보보안 관리체계 운영 경험 (인증 유지 실무 포함)
•방화벽/IPS/DLP/NAC/백신 등 보안 솔루션 운영 경험
•보안 정책/규정을 조직에 정착시키기 위한 교육·커뮤니케이션 경험
•Claude, ChatGPT 등 생성형 AI 도구를 업무에 직접 활용해본 경험 (Enterprise 관리경험)
•에이전트 AI, MCP 등 최신 AI 연동 개념에 대한 기본 이해
•4년제 대졸 이상 (정보보호학, 컴퓨터공학 등 관련 전공 선호)
우대사항
•보안 관리체계가 구축된 조직에서 이를 체계적·문화적으로 고도화해본 경험
•사내 AI 사용 정책/거버넌스(옵션 설정, 데이터 유출 방지 룰 등) 수립 경험
•반도체/제조업 등 설계자산·기밀정보 보호가 중요한 산업군 근무 경험
•정보보안 관련 자격증 (정보보안기사, CISSP, CISA 등)
•ISMS-P 인증 심사 대응 경험, 개인정보보호법 관련 실무 경험
•에이전트 AI·MCP 등을 활용한 업무 자동화 구현 경험
•비즈니스 수준의 영어 가능자 우대(해외법인 IT 담당자들과 소통 및 회의 운영)
채용절차
1) 실무진 면접 → 실무진 면접은, 상황에 따라 2차면접 진행 가능합니다.
2) 처우 협의
3) 최종 합격 및 입사
기타안내
- 자율 출퇴근 제도
- Refresh 휴가지원금(100만원/年)
- 복지포인트 제공(100만원/年)
- 중, 석식대 지원
- Family Day(매월 4째주 금요일 조기 퇴근)
- 단체보험 가입
- 그룹사 보유 휴양시설 할인 제공
- 사내 동호회 지원
- 사내 카페 보유
- 기타 포상(장기근속, 경조금 등)
이 포지션에 필요한 전문분야/기술
ISO27001
보안정책/감사
정보보안
방화벽
인공지능(AI)

(주)코아시아세미
정보 보기
리멤버에서 수집한 기업 정보입니다.
정보 수정이 필요할 경우, 아래 경로로 요청해 주세요.
리멤버 앱 > 더보기 > 1:1 문의
먼저 입사한 실무자에게 조언을 구해보세요
로그인하고 현직자에게 궁금한 점을 물어보세요
사용자가 커넥트에 입력한 정보를 기반으로 제공됩니다
(주)코아시아세미
[코아시아세미] 정보보안 담당자 경력직
벤처 인증
51-300명
경조금
복지포인트
음료/간식 제공
식대 지원
장기근속 포상
점심 제공
저녁 제공
임신/출산 지원
문화생활 지원
카페테리아
직급/직책과장
연봉협의
근무지경기도 화성시
경력6년~10년 차
학력학사 이상
마감일
2026.11.07
이 공고를
주변에도 알려주세요
주변에도 알려주세요